Обложка — ИИ-иллюстрация, не фотография конкретного устройства.
Проблема затрагивает mod_http2
Apache HTTP Server 2.4.71 исправляет CVE-2026-119618 — критическую ошибку синхронизации в обработке HTTP/2, которая может приводить к повреждению памяти и удалённому выполнению кода. В официальном бюллетене указан диапазон Apache 2.4.55–2.4.70.
Для отдельно распространяемого mod_h2 указан другой диапазон: 2.0.8–2.0.42. Эти номера нельзя смешивать с версией самого веб-сервера. При проверке важно понять, какой именно пакет установлен и включён ли соответствующий модуль.
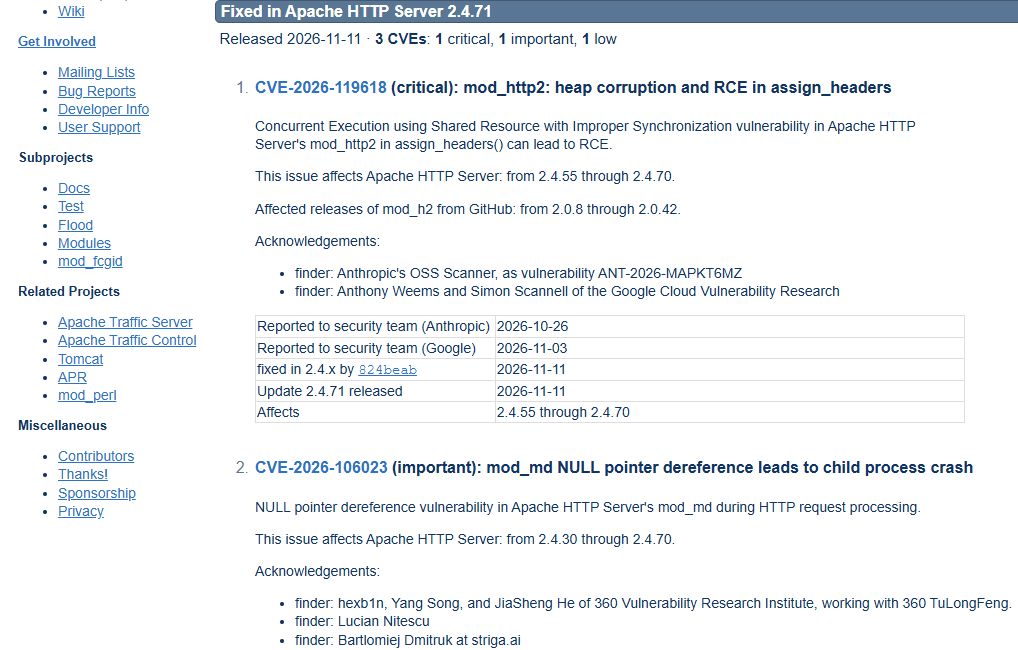
Официальный бюллетень Apache с описанием CVE-2026-119618 и затронутых версий.
Почему номер в баннере не всегда отвечает на вопрос
Дистрибутивы и панели управления могут поставлять собственные пакеты с исправлениями. Поэтому ориентироваться нужно на уведомление поставщика и установленный пакет, а не только на внешне отображаемую строку сервера.
Например, cPanel сообщает, что EasyApache 4 v25.96 содержит исправленный ea-apache24 2.4.71-1. Это указание относится к соответствующей среде и не является универсальной командой для любой операционной системы.
Обновление нужно завершить и проверить
Перед установкой определите затронутые узлы и окно обслуживания. После обновления подтвердите применение исправления работающим процессом и проверьте сайты, TLS, проксирование и важные интеграции.
Если немедленная установка невозможна, временные меры следует выбирать по рекомендации поставщика и учитывать влияние на клиентов. Само наличие HTTP/2 у сайта не доказывает, что он уязвим: значение имеют версия, сборка и конфигурация сервера.
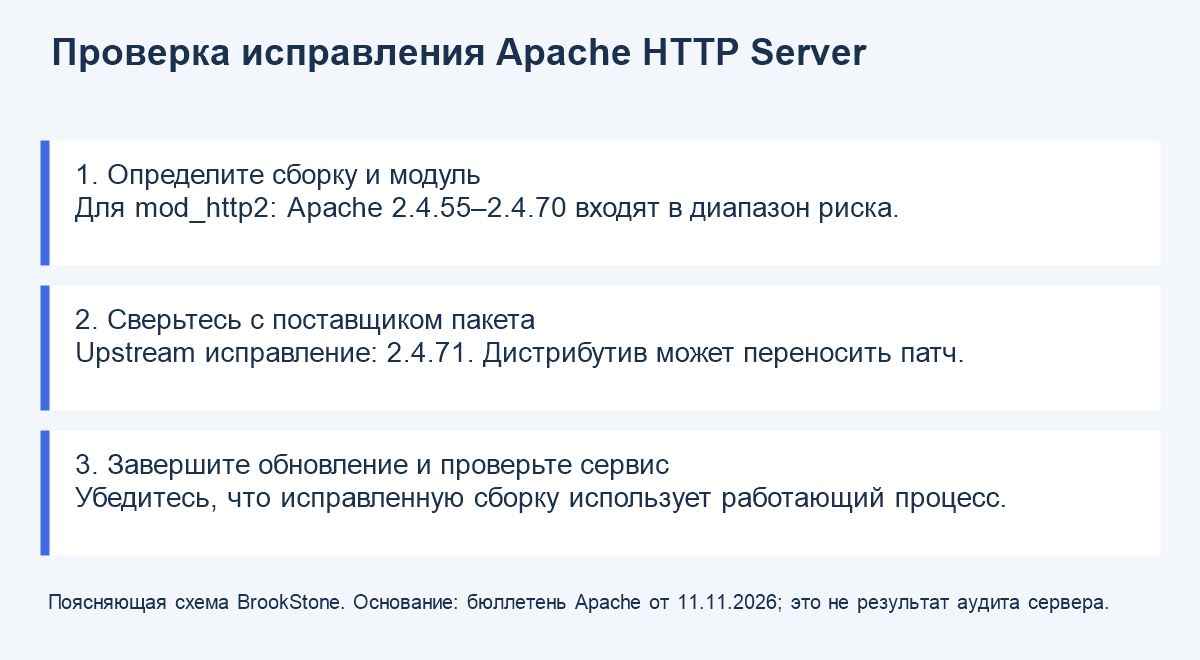
Поясняющая схема BrookStone по бюллетеню Apache. Это порядок проверки, а не подтверждение состояния конкретного сервера.
По материалам Apache HTTP Server Project.


