Обложка — тематическая ИИ-иллюстрация BrookStone. Реальные материалы и схемы подписаны ниже.
AWS Secrets Manager получила межаккаунтную репликацию. Команда безопасности может менять секрет в основном аккаунте, а приложение в другом — получать актуальную локальную копию. Это полезно для разделения рабочих сред и подготовки аварийного восстановления.
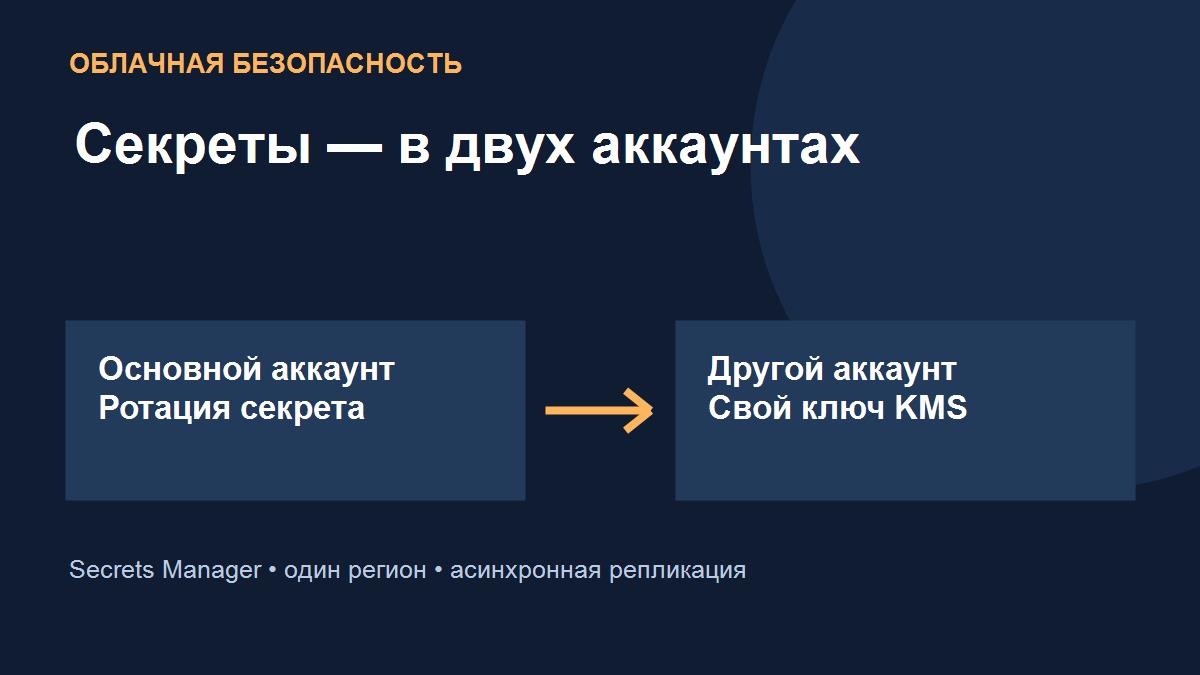 Редакционная схема BrookStone по анонсу AWS: у каждого аккаунта свой ключ.
Что именно появилось
Реплика является самостоятельным ресурсом: у неё собственный жизненный цикл, правила доступа и управляемый заказчиком ключ KMS. Общий ключ шифрования для двух аккаунтов не нужен. Когда меняется значение основного секрета, включая плановую ротацию, Secrets Manager передаёт обновление копии. В случае необходимости реплику можно сделать независимым секретом.
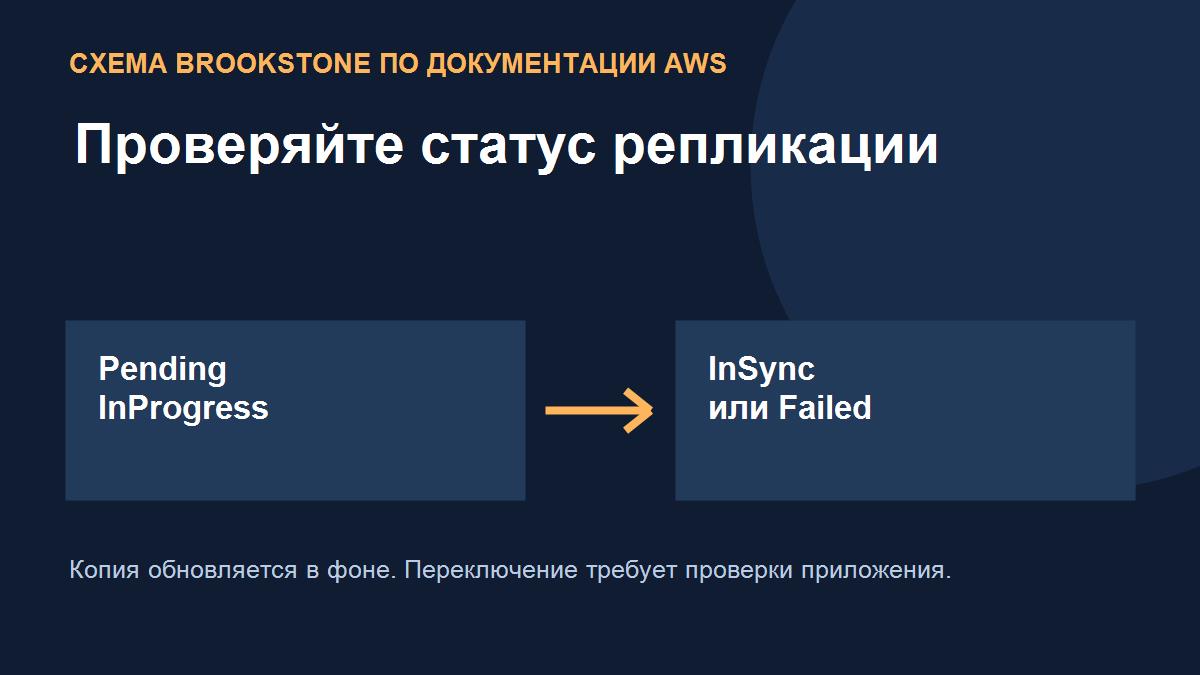 Статусы фоновой репликации. Схема BrookStone по документации AWS.
Два ограничения, которые легко пропустить
Подробная документация уточняет: исходный секрет и межаккаунтная реплика должны находиться в одном регионе AWS. У основного секрета может быть только одна такая реплика. Это не следует путать с существующей межрегиональной репликацией. Процесс асинхронный: после изменения новая копия может некоторое время отставать. Проверять следует статус InSync, а при Failed — сообщение о причине.
Что проверить перед переключением
Практический смысл отдельного аккаунта раскрывается только при проверенном доступе приложения к его копии. Для аварийного сценария полезно заранее проверить полномочия, доступность KMS и порядок переключения. Синхронизированная копия не заменяет продуманную стратегию восстановления: ошибочное новое значение также может уйти в реплику. Важно отделять защиту от потери доступа к аккаунту от защиты от неправильного изменения самого секрета. Функция анонсирована 13 ноября и доступна в регионах, где работает Secrets Manager; стоимость реплик следует сверять с тарифами AWS.


