16 октября Anthropic рассказала, как внутренняя исследовательская модель Claude восстановила происхождение исходных значений для нескольких стандартных эллиптических кривых. Эти параметры много лет вызывали вопросы у криптографического сообщества: было известно, как их использовать, но не откуда взялись сами числа.
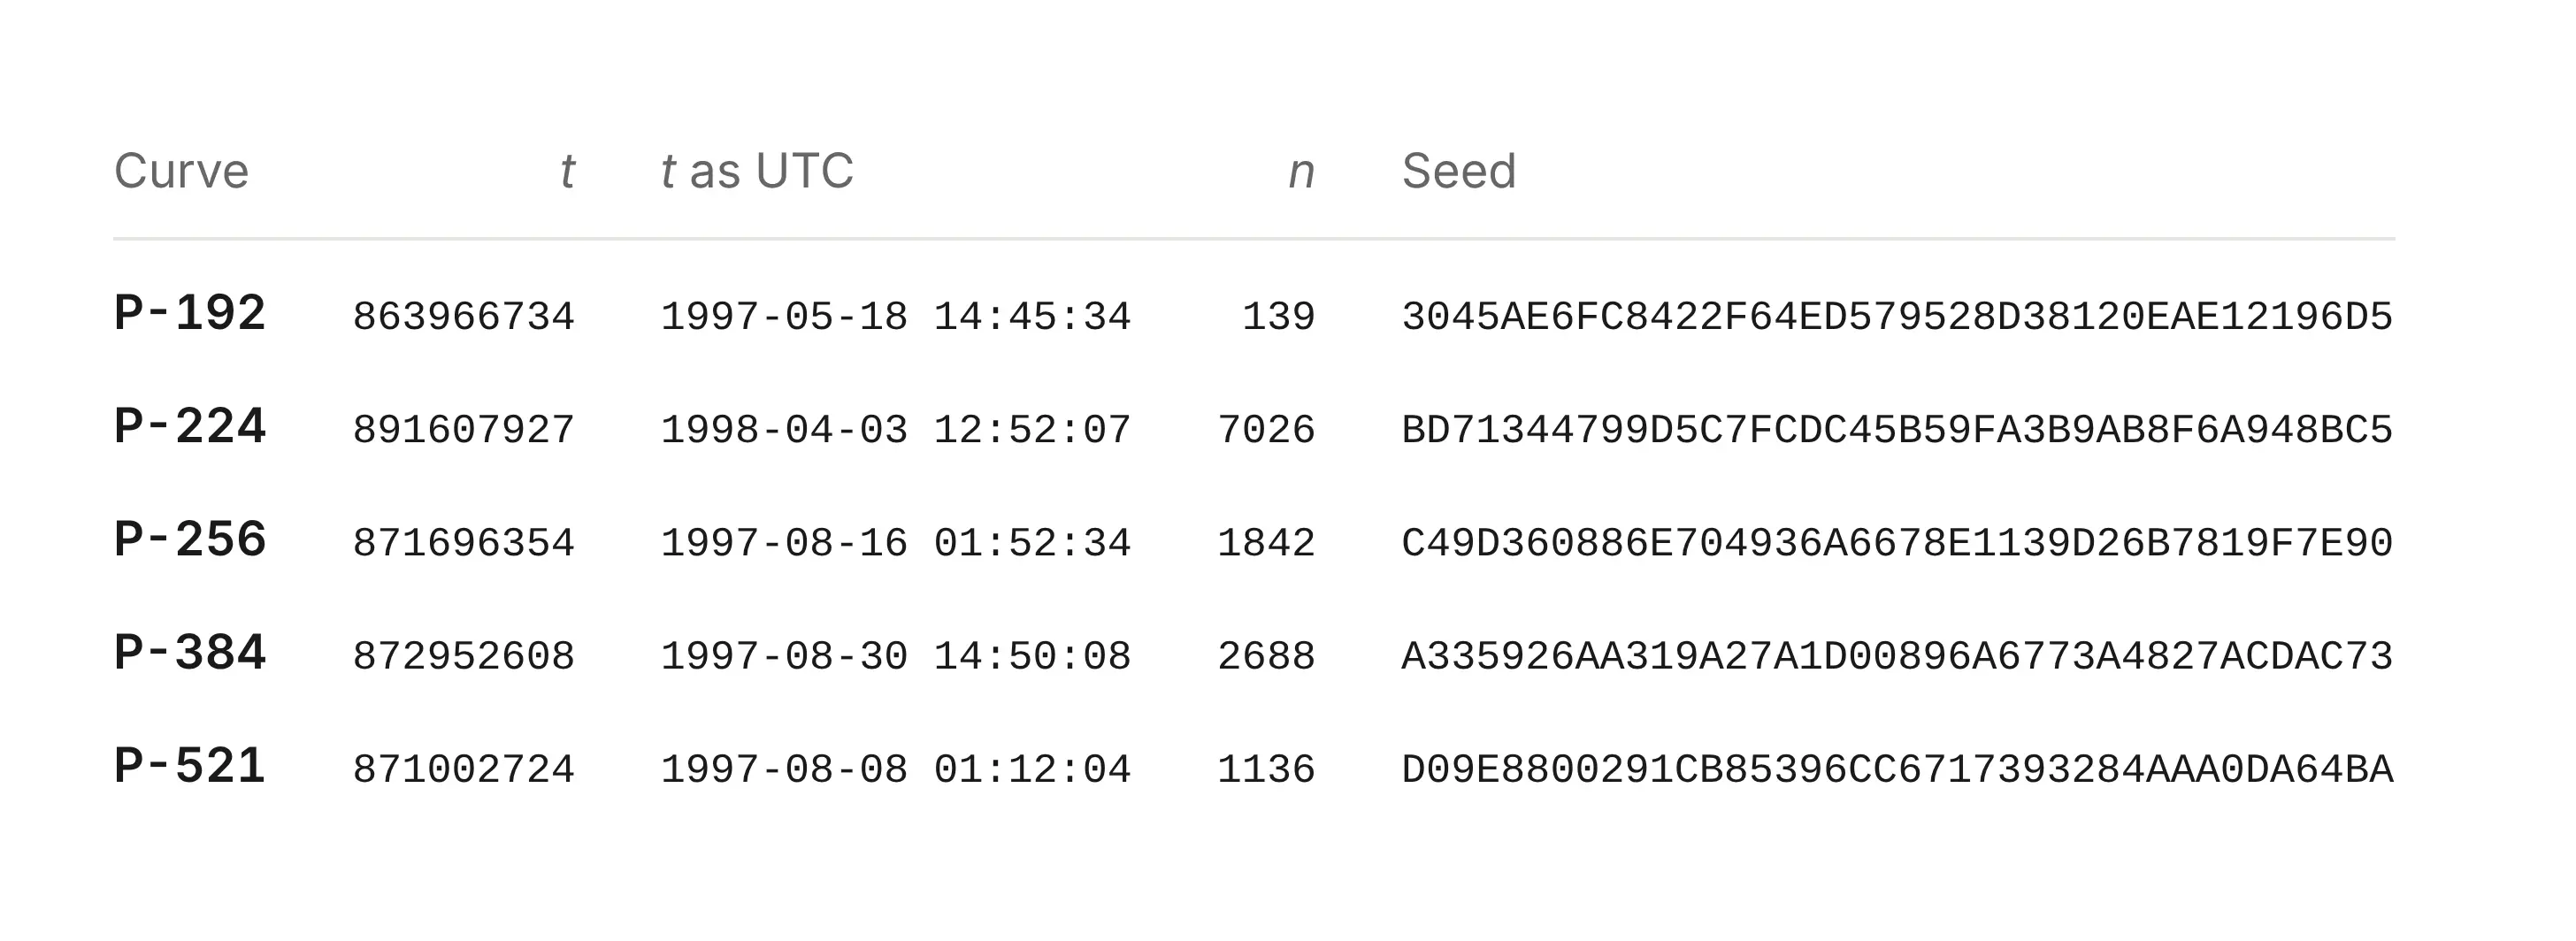 Материал из официальной публикации Anthropic, Claude reveals ECDSA curve origins.
Подсказка оказалась в часах
По данным компании, модель связала значения с генератором псевдослучайных чисел lrand48 из библиотеки C, инициализированным временной меткой Unix. Полученный способ позволил воспроизвести опубликованные параметры, включая кривые P-192, P-224, P-256, P-384 и P-521. На поиск объяснения, как сообщает Anthropic, ушло меньше получаса.
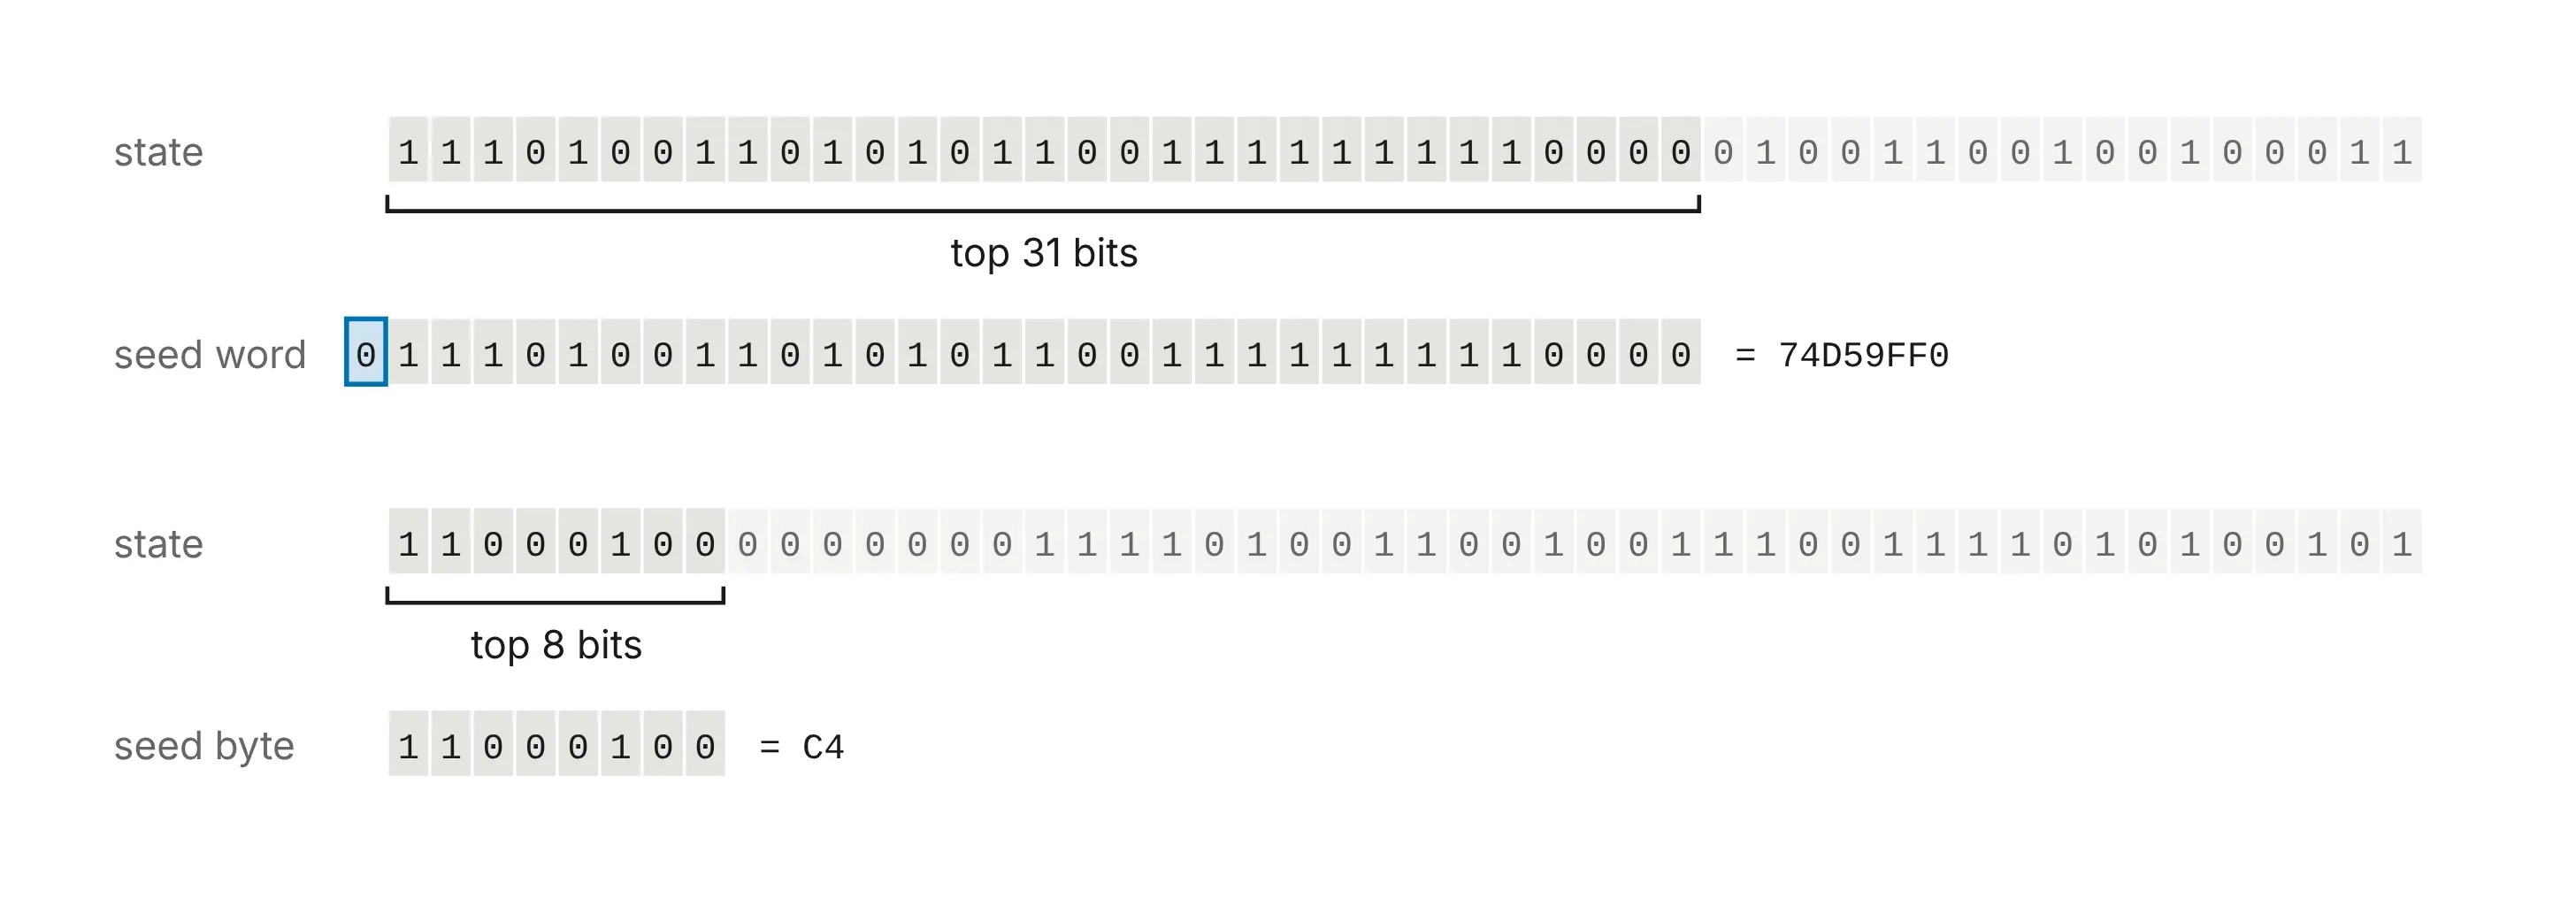 Иллюстрация из разбора Anthropic. Оригинал и технические подробности доступны по ссылке «Источник».
Почему это не взлом
Восстановить историю выбора общедоступных параметров — совсем не то же самое, что получить чужой закрытый ключ или подделать подпись. Авторы прямо подчёркивают: они не сообщают о новой атаке или слабости ECDSA. Напротив, воспроизводимое объяснение снижает основания для подозрений, что параметры специально выбирались с тайной уязвимостью.
Нужно ли что-то менять пользователю
Из этого исследования не следует необходимость срочно менять пароли, сертификаты или настройки кошелька. Его ценность — в проверяемой научной работе и необычном применении ИИ к давней технической загадке. Результаты стоит оценивать по воспроизводимому анализу, а не по формулировке «нейросеть взломала криптографию».


 Носители информации и HDD
 Системы видеонаблюдения
 Телекоммуникационное оборудование


