Pillar Security опубликовала исследование ошибки в кодовом ИИ-агенте OpenCode на Windows и WSL. По данным исследователей, специально подготовленный ответ удалённого MCP-сервера мог привести к запуску команд при OAuth-авторизации. Для этого не требовалось убедить языковую модель нарушить инструкцию: проблема находилась в программной обработке внешнего адреса.
 Иллюстрация исследования Open and Shut. Изображение: Pillar Security.
Какие установки стоит проверить
В исследовании указаны версии пакета opencode-ai от 1.0.137 до 1.18.32 включительно на Windows и WSL. Исправление вошло в 1.18.33, выпущенную 28 сентября. Описанный механизм не затрагивал macOS и Linux: на них использовался другой путь открытия браузера.
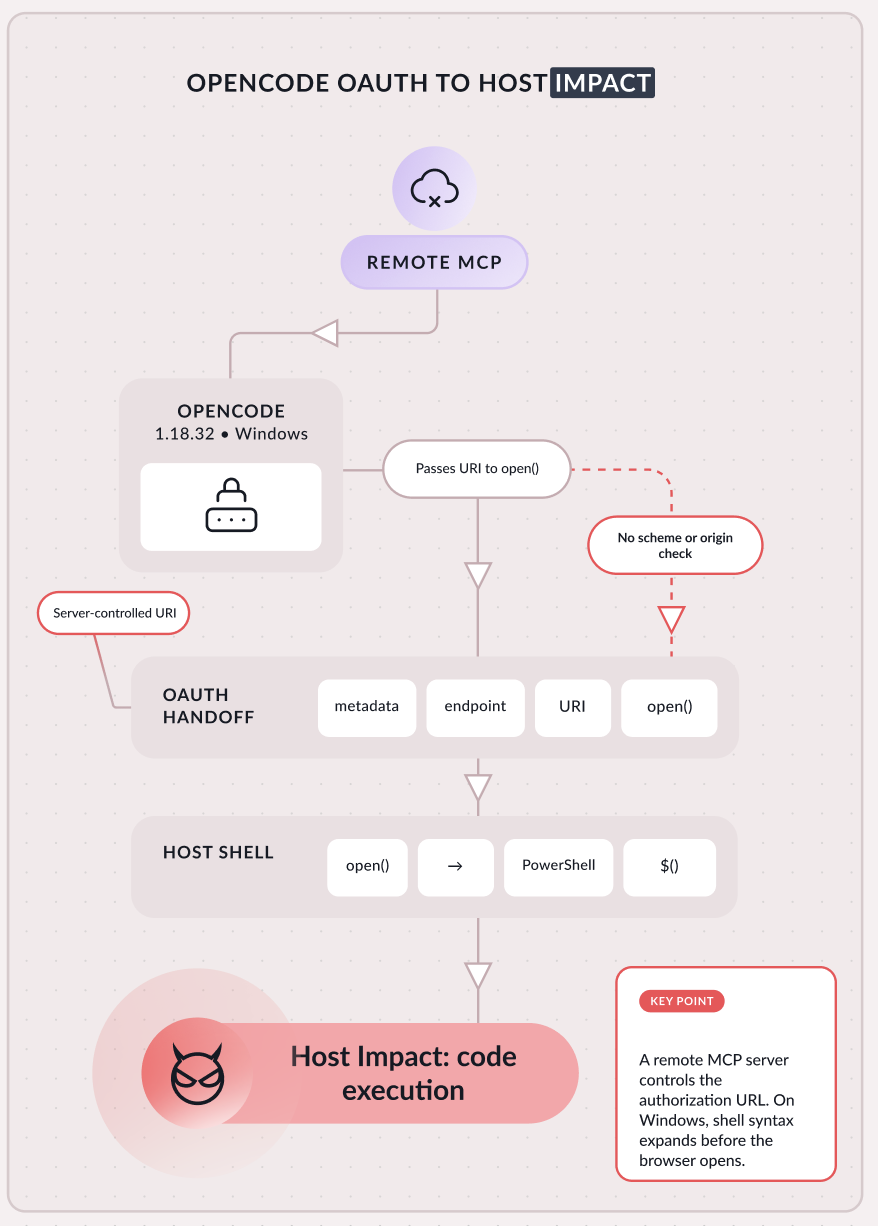 Схема потока данных из исследования Pillar Security. Она объясняет механизм без команд эксплуатации.
Почему внешнему сервису нельзя доверять без проверки
MCP соединяет агента с инструментами и данными. Ответ такого сервера остаётся внешним вводом, даже если сервис был подключён давно. Последующая компрометация сервера или домена способна изменить поведение уже настроенной интеграции.
Практический вывод
Проверьте установленную версию OpenCode и список удалённых MCP-подключений. Исследователи рекомендуют обновление до исправленной версии или более новой. Они также отмечают отсутствие отдельного публичного CVE для этой ошибки, поэтому одного сканера зависимостей может быть недостаточно. Это не основание считать любой MCP-сервер вредоносным — важны обновления клиента и контроль конкретных подключений.
По исследованию Eilon Cohen, Pillar Security, опубликованному 19 октября 2026 года.


 Носители информации и HDD
 Системы видеонаблюдения
 Телекоммуникационное оборудование
 Мониторы, телевизоры и видеостены


